Protección de Sistemas Críticos: Por Qué la Seguridad Física Ahora es una Conversación a Nivel de Junta Directiva
Redes eléctricas, plantas de tratamiento de agua, centros de datos, redes financieras. Estos son los sistemas de los que todo lo demás depende. Y su protección física nunca ha sido más compleja o más consecuente.
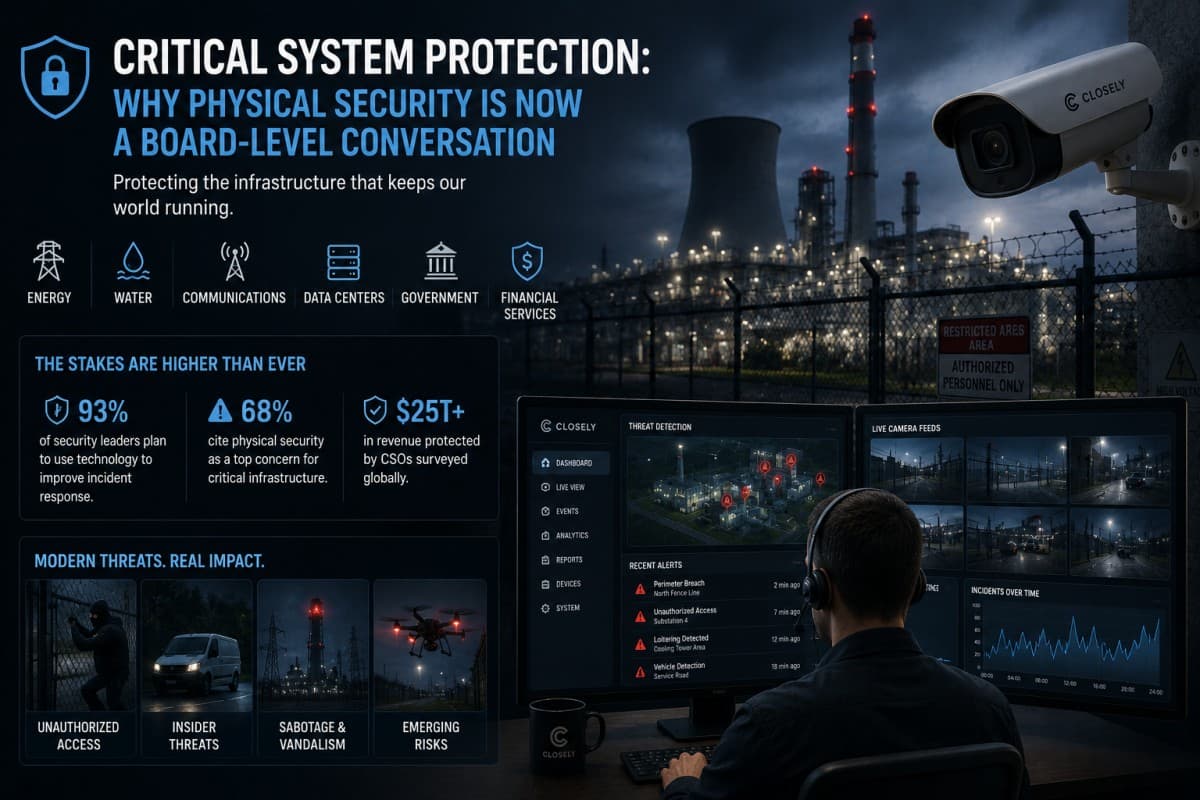
Redes eléctricas, plantas de tratamiento de agua, centros de datos, redes financieras. Estos son los sistemas de los que todo lo demás depende. Y su protección física nunca ha sido más compleja o más consecuente.
Las Apuestas Han Cambiado
Hubo un tiempo en que la protección de sistemas críticos significaba una cerca, un puesto de guardia y una cámara en la puerta. Esa era terminó. Los sistemas que sustentan la sociedad moderna, infraestructura de energía, redes de telecomunicaciones, instalaciones de agua y saneamiento, centros de transporte, instituciones financieras, instalaciones gubernamentales, se han vuelto tanto más interconectados como más expuestos. Un ataque a uno no se queda contenido en uno.
El Informe Mundial de Seguridad 2026 encuestó a 2,352 directores de seguridad principales en 31 países que representan empresas con ingresos combinados superiores a $25 billones. La imagen que emerge es consistente: la apertura del riesgo de seguridad se ha ampliado dramáticamente. Se les pide a los CSO que respondan por continuidad del negocio, resiliencia operacional y seguridad física simultáneamente, frecuentemente ante juntas directivas que ahora tratan los incidentes de seguridad como riesgos materiales para el valor de los accionistas.
Para las organizaciones que manejan seguridad de infraestructura crítica, la pregunta ya no es si tomar en serio la protección física. Es si las herramientas y los procesos implementados son adecuados para un entorno de amenazas que ha cambiado fundamentalmente.
La respuesta, para una gran proporción de organizaciones en Estados Unidos y América Latina, es que no lo son. La brecha entre la sofisticación de las amenazas modernas y la capacidad de los sistemas de seguridad física implementados es real y está creciendo.
Qué Hace que un Sistema Sea Crítico y Por Qué la Seguridad Física Importa
Definiendo Infraestructura Crítica
La protección de infraestructura crítica cubre sistemas cuya interrupción tendría consecuencias en cascada en la sociedad. En Estados Unidos, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) identifica 16 sectores de infraestructura crítica incluyendo energía, agua y aguas residuales, transporte, comunicaciones, salud, servicios financieros, instalaciones gubernamentales y base industrial de defensa.
En América Latina, la definición varía por país pero la lógica subyacente es la misma: ciertos sistemas son tan fundamentales para el funcionamiento económico y social que su falla o compromiso crea consecuencias mucho más allá del incidente inmediato. Una instalación de tratamiento de agua que deja de operar afecta la salud pública en toda una ciudad. Una subestación de energía que falla afecta hospitales, redes de comunicación, gestión de tráfico y servicios de emergencia simultáneamente. Un centro de datos físicamente comprometido puede exponer datos sensibles de millones de personas.
Lo que conecta todo esto es que la seguridad física no es solo una preocupación secundaria después de la ciberseguridad. En muchos casos, el acceso físico es el requisito previo para un ataque digital. Una intrusión sofisticada en un sistema de control de servicios públicos frecuentemente comienza con alguien ganando acceso físico no autorizado a una instalación. La seguridad de sistemas críticos comienza en el perímetro, en el punto de acceso y en el centro de operaciones de seguridad que lo monitorea todo.
La Superficie de Ataque Física es Más Grande de lo que Muchas Organizaciones Admiten
Para la mayoría de organizaciones que manejan infraestructura crítica, la superficie de ataque física es más grande y más compleja de lo que sus programas de seguridad reconocen.
Considera una empresa de servicios eléctricos regional. Las centrales generadoras reciben atención. La instalación de control principal recibe inversión de seguridad. Pero la infraestructura de transmisión, las subestaciones esparcidas en cientos de kilómetros, las torres de comunicaciones que vinculan los sistemas de control, los caminos de acceso que usan las cuadrillas de mantenimiento, todo esto es parte de la superficie de ataque física. Asegurar la instalación principal mientras se deja la infraestructura de apoyo inadecuadamente monitoreada es un patrón común en programas de seguridad de infraestructura crítica en tanto Estados Unidos como América Latina.
El mismo patrón aparece en telecomunicaciones. El centro de datos se endurece. El centro de operaciones de red recibe control de acceso. Pero las rutas de cable físico, los puntos de conexión a nivel de calle, el alojamiento de equipos de campo, estos frecuentemente están en entornos donde el monitoreo es mínimo y el tiempo de respuesta después de un incidente físico es largo.
El Panorama Moderno de Amenazas para Infraestructura Crítica
Las Amenazas Físicas Se Están Volviendo Más Sofisticadas
La protección de infraestructura crítica debe contender con un panorama de amenazas que es cualitativamente diferente del que existía hace una década. Los ataques físicos a la infraestructura ya no se limitan al vandalismo oportunista o a incidentes de un solo actor. La actividad criminal organizada dirigida a cadenas de suministro, ataques coordinados contra infraestructura de servicios públicos, amenazas internas de personal con acceso legítimo y tentativas de sabotaje diseñadas para parecer accidentes son todos patrones de amenaza documentados en tanto Estados Unidos como LATAM.
El Informe Mundial de Seguridad 2026 encontró que el 93% de los tomadores de decisiones de seguridad planean usar tecnología para mejorar la respuesta a incidentes, específicamente para reducir impacto y acelerar la recuperación. Esa cifra refleja un reconocimiento organizacional de que prevenir cada incidente no es realista. El objetivo estratégico es velocidad de detección y efectividad de respuesta.
Para la protección de sistemas críticos, la velocidad de detección es particularmente consecuente. Una intrusión que es detectada dentro de 30 segundos mientras el atacante aún está en el perímetro tiene un resultado fundamentalmente diferente que una detectada después de que el atacante ha alcanzado el sistema objetivo. El tiempo entre la violación física y el descubrimiento es lo que determina si un incidente de seguridad se convierte en un evento que prueba la resiliencia o en una crisis operacional.
Amenazas Internas y Complejidad del Control de Acceso
Las amenazas internas representan un desafío específico y particularmente difícil para la seguridad de infraestructura crítica. El personal con acceso legítimo a sistemas críticos es, por definición, más difícil de detectar a través de medidas de seguridad perimetral. La amenaza no es la persona no autorizada en la cerca. Es el empleado autorizado que accede a un área restringida fuera de su horario normal, que visita sistemas con los que no tiene ninguna razón operacional para interactuar, o que remueve materiales que no deberían salir de una zona segura.
Aquí es donde el monitoreo continuo y la analítica de comportamiento cambian el cálculo para los programas de seguridad de infraestructura crítica. La pregunta no es solo "quién está autorizado a estar aquí" sino "¿el comportamiento de esta persona autorizada coincide con el patrón esperado para su rol y su horario?" Esa distinción requiere capacidad de monitoreo que va más allá de registros de acceso y auditorías periódicas.
Monitoreo con IA en la Protección de Sistemas Críticos
Por Qué el Monitoreo Solo Humano No Funciona
La seguridad de sistemas críticos históricamente ha dependido fuertemente del monitoreo humano: guardias en puntos perimetrales, operadores observando feeds de cámaras, patrullas periódicas de sitios vulnerables. Este modelo tiene una limitación fundamental que se vuelve más aguda conforme las instalaciones crecen más grandes y las redes de cámaras se expanden.
Un solo operador puede monitorear realistamente de seis a ocho feeds de cámara con atención genuina. Una instalación de servicios públicos importante podría tener cientos de cámaras cubriendo equipo generador, cercas perimetrales, caminos de acceso, subestaciones e instalaciones de control. Un complejo de tratamiento de agua podría abarcar múltiples sitios a través de un área geográfica. No existe modelo realista de personal de guardias que cierre esa brecha de cobertura a través del monitoreo humano solo.
El monitoreo crítico de sistemas con IA lo cierra diferentemente. Los sistemas de visión por computadora que analizan cada feed de cámara simultáneamente, continuamente, no tienen las limitaciones de atención de los operadores humanos. Pueden monitorear todos los feeds a la vez, identificar anomalías de comportamiento contra líneas de base aprendidas para cada ubicación y presentar alertas validadas a operadores humanos que luego toman decisiones de respuesta. El juicio humano permanece en el ciclo. Lo que cambia es que el juicio humano se dirige hacia anomalías genuinas en lugar de gastarse monitoreando feeds donde nada está sucediendo.
Cómo Se Ve la Detección con IA para Infraestructura Crítica
Para organizaciones que manejan protección de infraestructura crítica, las capacidades de detección con IA que más importan incluyen varios niveles superpuestos.
El monitoreo de perímetro y zona usa límites virtuales configurados alrededor de áreas sensibles para detectar entrada o aproximación por individuos o vehículos no autorizados. Para sitios de servicios públicos grandes, esto significa monitoreo continuo de líneas de cerca, caminos de acceso y zonas de amortiguamiento alrededor de equipos críticos, marcando presencia anómala en cualquier punto a lo largo de esos perímetros en tiempo real.
La detección de anomalías de comportamiento identifica actividad que se desvía de líneas de base aprendidas para cada ubicación de cámara. Un empleado autorizado accediendo a un área de equipos restringida durante el horario normal de trabajo es un comportamiento de línea de base. El mismo empleado accediendo al mismo área a las 2am en un fin de semana sin mantenimiento programado es una anomalía de comportamiento que vale la pena presentar inmediatamente.
La correlación de control de acceso vincula eventos de acceso físico con verificación de identidad basada en cámara. Cuando una tarjeta se usa en un punto de acceso, el sistema puede verificar que la persona que entra coincide con la credencial usada, marcando casos donde una credencial está siendo usada por alguien que no es el titular autorizado, uno de los indicadores de seguridad física primarios de actividad de amenaza interna.
El monitoreo de vehículos en sitios de infraestructura crítica rastrea patrones de acceso de vehículos, identifica vehículos que no coinciden con perfiles esperados para el sitio y detecta vehículos que se estacionan o se detienen en ubicaciones que sugieren vigilancia o posicionamiento en lugar de actividad operacional legítima.
El monitoreo después de horas y fuera de horario aplica sensibilidad de detección elevada durante períodos cuando la actividad autorizada debería ser mínima. Muchos ataques a infraestructura crítica ocurren después de horas específicamente porque la atención de seguridad se reduce. Los sistemas de monitoreo con IA que mantienen calidad de detección consistente las 24 horas del día abordan esto directamente.
Protección de Sistemas Críticos en el Contexto de EE.UU. y LATAM
El Entorno Regulatorio y de Amenazas de Estados Unidos
En EE.UU., la protección de infraestructura crítica opera dentro de un marco regulatorio bien desarrollado. CISA coordina la política nacional. Las agencias específicas de sector gobiernan verticales individuales: el Departamento de Energía para el sector energético, la EPA y AWIA para sistemas de agua, la FCC para comunicaciones. La mayoría de los sectores de infraestructura crítica han desarrollado marcos de ciberseguridad obligatorios o desarrollados, y los estándares de seguridad física están cada vez más vinculados a requisitos de cumplimiento regulatorio.
La realidad práctica para operadores de seguridad que sirven clientes de infraestructura crítica de EE.UU. es que la documentación y los rastros de auditoría no son opcionales. Cada evento de acceso, cada alerta de seguridad, cada acción de respuesta a incidentes necesita ser registrada en un formato que apoye la revisión regulatoria. Los sistemas de monitoreo con IA como Closely que generan registros de incidentes estructurados, con timestamp y auditable no son solo operacionalmente útiles. Son un requisito de cumplimiento.
Para operadores de infraestructura crítica de EE.UU. evaluando monitoreo con IA, el cumplimiento de NDAA también es una consideración. El hardware de cámaras de Hikvision y Dahua está restringido para contratación federal bajo la Sección 889. Las plataformas de monitoreo con IA que funcionan con alternativas de cámaras NDAA-compliant, incluyendo Axis, Hanwha, Avigilon y Bosch, aseguran que la capa de IA no cree complicaciones de contratación para instalaciones conectadas federalmente.
El Contexto de América Latina
En América Latina, la seguridad de infraestructura crítica enfrenta una combinación diferente de desafíos. El entorno de amenazas se caracteriza por inseguridad física de línea base más alta en muchas regiones, variación significativa en marcos regulatorios entre países e infraestructura física que en muchos casos predatea los principios modernos de diseño de seguridad.
Los sistemas de agua, redes eléctricas, redes de telecomunicaciones e infraestructura de transporte en Colombia, México, Perú, Chile, Brasil y otros países LATAM son simultáneamente críticos para el funcionamiento económico y, en muchos casos, físicamente accesibles en formas que la infraestructura comparable en EE.UU. o Europa no sería. Subestaciones ubicadas en áreas con criminalidad elevada y tiempo de respuesta limitado de la aplicación de la ley, infraestructura de comunicación posicionada en áreas remotas con monitoreo mínimo, instalaciones de tratamiento de agua con perímetros que reflejan limitaciones presupuestarias en lugar de evaluaciones de amenaza, estas son condiciones reales en muchas implementaciones de infraestructura crítica LATAM.
La tecnología de monitoreo con IA que se conecta a infraestructura de cámara existente sin requerir reemplazo de hardware completo tiene relevancia particular aquí. La economía de desplegar infraestructura de seguridad completamente nueva a través de grandes redes de infraestructura crítica distribuida en LATAM no es viable para la mayoría de operadores. Activar detección con IA en cámaras existentes, mejorar la calidad de alertas para enfocar la atención humana donde importa y generar datos de incidentes estructurados que apoyen protocolos de respuesta mejores, este es el camino práctico hacia protección de sistemas críticos mejorada en muchos entornos LATAM.
Cómo Closely Apoya la Protección de Sistemas Críticos
Closely está diseñado para funcionar como la capa de inteligencia con IA encima de la infraestructura de seguridad física existente, lo que lo hace directamente relevante para programas de protección de infraestructura crítica donde el reemplazo de hardware no es viable y donde el desafío de monitoreo es fundamentalmente uno de calidad de cobertura en lugar de cantidad de cobertura.
La plataforma proporciona monitoreo crítico de sistemas con IA al conectarse a cámaras IP, NVRs y DVRs existentes a través de protocolos estándar RTSP y ONVIF, en cualquier ecosistema de fabricante. El monitoreo crítico de sistemas con IA se ejecuta continuamente a través de cada feed conectado, aplicando líneas de base aprendidas para cada ubicación de cámara y marcando anomalías en tiempo real a operadores de seguridad en una interfaz centralizada.
Para sitios de infraestructura crítica con múltiples instalaciones a través de un área geográfica, Closely proporciona visibilidad unificada desde una interfaz SOC única en lugar de requerir que operadores manejen cada sitio independientemente. Un operador de seguridad monitoreando instalaciones de tratamiento de agua de una utilidad regional, estaciones de bombeo y sitios de almacenamiento desde una interfaz única, con detección con IA ejecutándose a través de todos los feeds de cámara y alertas validadas fluyendo en una cola priorizada única, tiene conciencia situacional fundamentalmente diferente que el mismo operador revisando sistemas de sitios individuales secuencialmente.
Cada alerta validada genera un registro de incidente estructurado: timestamp, ubicación de cámara, tipo de detección, puntuación de confianza, evidencia visual y respuesta del operador. Ese rastro de auditoría apoya requisitos de cumplimiento regulatorio, revisión después de la acción y el tipo de análisis de patrón que revela si un sitio está experimentando incidentes aislados o un patrón sistemático que justifica respuesta escalada.
Para operadores de seguridad y administradores de infraestructura crítica en EE.UU. y América Latina evaluando cómo mejorar el monitoreo de seguridad física sin reemplazo completo de infraestructura, Closely vale una conversación directa sobre cómo la detección con IA se mapea a tu perfil de instalación específico y entorno de amenaza.
10 Preguntas Frecuentes Sobre Protección de Sistemas Críticos
1. ¿Qué es la protección de sistemas críticos y a qué instalaciones se aplica? La protección de sistemas críticos se refiere a las medidas de seguridad física y operacional aplicadas a infraestructura cuya interrupción tendría consecuencias significativas en cascada en la sociedad. En EE.UU., CISA identifica 16 sectores de infraestructura crítica incluyendo energía, agua y aguas residuales, comunicaciones, transporte, salud y servicios financieros. En América Latina, la clasificación varía por país pero el concepto subyacente es consistente: las instalaciones y sistemas que son fundamentales para el funcionamiento económico y social requieren un estándar más alto de seguridad que propiedades comerciales convencionales. La protección física es un componente central junto con la ciberseguridad y la resiliencia operacional.
2. ¿Por qué es la seguridad física tan importante para infraestructura crítica si la ciberseguridad recibe la mayor parte de la atención? El acceso físico frecuentemente es el requisito previo para ataques exitosos en sistemas críticos. Muchas intrusiones cibernéticas en tecnología operacional o sistemas de control industrial comienzan con acceso físico no autorizado a una instalación, una sala de servidores o un recinto de equipos de campo. Los programas de seguridad de infraestructura crítica que se enfocan fuertemente en defensas cibernéticas mientras dejan el monitoreo físico inadecuado crean una brecha que los atacantes sofisticados saben cómo explotar. La seguridad física y la cibernética no son prioridades competitivas. Son capas interdependientes del mismo programa de protección.
3. ¿Cómo mejora el monitoreo con IA la seguridad de infraestructura crítica en comparación con enfoques tradicionales basados en guardias? El monitoreo tradicional basado en guardias tiene una limitación fundamental de atención: un operador humano puede efectivamente observar de seis a ocho feeds de cámara a la vez. Sitios grandes de infraestructura crítica con cientos de cámaras a través de múltiples zonas no pueden ser adecuadamente cubiertos por monitoreo humano solo en ningún nivel realista de personal. El monitoreo crítico de sistemas con IA procesa cada feed de cámara simultáneamente y continuamente, identificando anomalías contra líneas de base aprendidas para cada ubicación y presentando alertas validadas a operadores humanos en tiempo real. La capacidad de juicio y respuesta humana permanece central. Lo que la IA cambia es qué tan eficientemente ese juicio se dirige.
4. ¿Qué comportamientos específicos detecta la IA que las cámaras tradicionales activadas por movimiento pierden? La detección de movimiento tradicional se activa en cualquier movimiento, generando volúmenes de falsos positivos enormes que los operadores aprenden a ignorar. La detección de anomalías de comportamiento con IA identifica patrones específicos que son genuinamente anómalos dado el contexto de cada ubicación: presencia no autorizada en una zona restringida, acceso fuera de patrones de horario esperados, un vehículo que se detiene en una ubicación que sugiere vigilancia en lugar de actividad operacional legítima, una credencial siendo usada por alguien que no coincide con el perfil visual del titular autorizado. Para protección de infraestructura crítica, la distinción entre una alerta que se activa para cada auto que pasa y una alerta que se activa porque un vehículo no reconocido se ha detenido fuera de una subestación durante 45 minutos es la diferencia entre fatiga de alerta e inteligencia accionable.
5. ¿Cómo maneja el monitoreo con IA amenazas internas en instalaciones de infraestructura crítica? Las amenazas internas son particularmente difíciles porque el individuo tiene acceso legítimo a la instalación. Los programas de seguridad de sistemas críticos abordan esto a través del monitoreo de comportamiento en lugar del solo control de acceso: mirando no solo quién está presente sino si su comportamiento coincide con patrones esperados para su rol, su horario y el área específica que está accediendo. Un técnico de mantenimiento autorizado accediendo a un área de equipos restringida durante su turno programado es un comportamiento normal. Este es exactamente el tipo de contexto que separa la seguridad de sistemas críticos efectiva del registro de acceso genérico. El mismo individuo accediendo al mismo área a las 2am sin mantenimiento programado es una anomalía de comportamiento. Los sistemas de detección con IA que aplican líneas de base aprendidas para cada ubicación de cámara y cada ventana de tiempo pueden presentar estas desviaciones de comportamiento en tiempo real en lugar de descubrirlas en revisiones retrospectivas de registros.
6. ¿Cuáles son los requisitos de documentación y auditoría para seguridad física en instalaciones de infraestructura crítica? Los requisitos de documentación varían por sector y jurisdicción. En EE.UU., CISA proporciona orientación específica de sector y muchos sectores de infraestructura crítica tienen marcos regulatorios que incluyen requisitos de documentación de seguridad física. Los sistemas de agua están gobernados por AWIA, el sector energético tiene estándares NERC CIP para ciertas instalaciones e instituciones financieras tienen requisitos de seguridad física bajo varios marcos regulatorios. En América Latina, los requisitos varían significativamente por país y sector. A través de ambos mercados, la tendencia es hacia documentación más sistemática en lugar de menos. Los sistemas de monitoreo con IA como Closely que generan registros de incidentes estructurados, con timestamp y auditable abordan requisitos de documentación de cumplimiento como un subproducto de operaciones normales en lugar de como una función de reporte separada.
7. ¿Cómo difiere la seguridad de infraestructura crítica entre EE.UU. y América Latina? Ambos mercados enfrentan el mismo desafío fundamental: proteger sistemas cuya falla crea consecuencias amplias en la sociedad. Las diferencias están en marcos regulatorios, entornos de amenaza y condiciones de infraestructura. EE.UU. tiene estándares regulatorios específicos de sector más desarrollados e infraestructura de seguridad de línea base más sofisticada. La seguridad de infraestructura crítica en LATAM opera en entornos donde la inseguridad física es frecuentemente más alta, los requisitos regulatorios son menos estandarizados entre países y la condición física de la infraestructura y sus instalaciones de seguridad reflejan limitaciones presupuestarias que limitan qué es prácticamente alcanzable. El monitoreo con IA que se activa en infraestructura de cámara existente en lugar de requerir reemplazo de hardware completo es particularmente relevante en LATAM, donde la economía de actualizaciones de infraestructura completa frecuentemente no es viable.
8. ¿Puede Closely funcionar con los sistemas de cámaras ya instalados en instalaciones de infraestructura crítica? En la mayoría de los casos, sí. Closely se conecta a cámaras IP a través de protocolos estándar RTSP y ONVIF, que son soportados por virtualmente todas las cámaras de generación actual de fabricantes principales incluyendo Axis, Hanwha, Bosch, Avigilon y otros que son comúnmente desplegados en instalaciones de infraestructura crítica en EE.UU. Para instalaciones LATAM usando cámaras Hikvision y Dahua, que son comunes dado el perfil de costo de la región, el mismo enfoque de conexión se aplica. La capa de detección con IA se sienta encima de la infraestructura de cámaras existente sin requerir reemplazo de hardware o cambios a configuraciones de grabación existentes.
9. ¿Cuál es el rol de un Centro de Operaciones de Seguridad en la protección de sistemas críticos? Un Centro de Operaciones de Seguridad es la función centralizada responsable de monitorear, detectar y coordinar la respuesta a eventos de seguridad a través de una instalación o cartera de instalaciones. Para protección de sistemas críticos, el SOC es donde el monitoreo físico, eventos de control de acceso, gestión de alarmas y alertas de detección con IA convergen. La efectividad de un SOC depende de la calidad y relevancia de la información fluyendo en él. Un SOC que recibe cientos de alertas de movimiento indiferenciadas por turno opera muy diferentemente de uno que recibe un flujo curado de alertas de anomalías validadas y contextualmente ricas. La detección con IA mejora significativamente la efectividad del SOC al filtrar el flujo de alerta y presentar solo anomalías genuinas con evidencia visual adjunta.
10. ¿Cómo maneja el monitoreo con IA para infraestructura crítica la cobertura geográfica grande a través de sitios distribuidos? Esta es una de las preguntas más prácticamente importantes para empresas de servicios, operadores de telecomunicaciones y redes de transporte con infraestructura esparcida a través de áreas geográficas grandes. Closely proporciona una interfaz de monitoreo unificada que consolida feeds de cámaras y alertas a través de todos los sitios conectados en una vista SOC única. Un operador de seguridad monitoreando una utilidad de agua regional con instalaciones de tratamiento, estaciones de bombeo y sitios de almacenamiento esparcidos a través de un área metropolitana ve todos los feeds de cámara y todas las alertas en una interfaz única en lugar de cambiar entre sistemas de sitios individuales secuencialmente. La detección con IA se ejecuta continuamente a través de todos los feeds, manteniendo calidad de monitoreo consistente a través de todos los sitios simultáneamente en lugar de requerir que operadores asignen atención sitio por sitio.